
Assistenza nel percorso di adeguamento alla normativa NIS2
Consulenza specialistica per affrontare gli obblighi del D.Lgs. 138/2024, organizzare gli adempimenti ACN e migliorare la gestione dei rischi di cybersicurezza.
MODI assiste le imprese nella verifica degli obblighi NIS2 applicabili, nella pianificazione dell’adeguamento e nell’organizzazione delle attività e delle evidenze documentali, in coordinamento con i referenti tecnici aziendali.
La Direttiva NIS2 e il D.Lgs. 138/2024: obblighi e ambito di applicazione
La Direttiva (UE) 2022/2555 – NIS2 – è la normativa europea dedicata alla sicurezza delle reti e dei sistemi informativi. Amplia il perimetro della precedente Direttiva NIS, estendendo i settori coinvolti e rafforzando i requisiti di gestione del rischio informatico, governance e notifica degli incidenti.
In Italia la NIS2 è stata recepita dal D.Lgs. 4 settembre 2024, n. 138, che definisce i soggetti obbligati, gli adempimenti verso l’Agenzia per la Cybersicurezza Nazionale (ACN) e le misure di sicurezza da adottare.
Soggetti essenziali e soggetti importanti
Il D.Lgs. 138/2024 distingue i soggetti NIS in essenziali e importanti secondo i criteri dell’articolo 6. La classificazione dipende dal settore, dalle dimensioni e dalle condizioni specifiche previste dalla normativa. Sono previste eccezioni e categorie assoggettate indipendentemente dalle dimensioni. MODI assiste nella valutazione preliminare e nell’organizzazione degli adempimenti applicabili.
I soggetti essenziali sono sottoposti a vigilanza preventiva e successiva. I soggetti importanti sono sottoposti a vigilanza successiva, attivata in presenza di elementi indicativi di una possibile violazione, di segnalazioni o di incidenti.
L’applicabilità non è automatica
La semplice appartenenza a un settore rilevante non comporta automaticamente l’assoggettamento agli obblighi NIS2. L’analisi deve considerare l’attività effettivamente svolta, le dimensioni aziendali e gli ulteriori criteri previsti dal D.Lgs. 138/2024.
Le responsabilità degli organi direttivi
L’art. 23 del D.Lgs. 138/2024 attribuisce agli organi di amministrazione e alla direzione la responsabilità diretta dell’approvazione e della vigilanza sulle misure di gestione dei rischi di cybersicurezza, con obbligo di seguire una formazione specifica in materia.
A chi si applica la normativa NIS2?
- Settori ad alta criticità – allegato IEnergia, trasporti, banche, mercati finanziari, sanità, acque potabili e reflue, infrastrutture digitali, gestione di servizi ICT, pubblica amministrazione, spazio.
- Altri settori critici – allegato IIServizi postali, gestione dei rifiuti, produzione chimica e alimentare, fabbricazione, fornitori di servizi digitali, ricerca.
- Soglie dimensionali e criteri di classificazioneLa classificazione dipende dall’attività svolta, dalle dimensioni e dai criteri specifici del D.Lgs. 138/2024, inclusi eventuali collegamenti societari. Alcune categorie sono incluse indipendentemente dalle dimensioni.
- Verifica di applicabilitàIl solo codice ATECO non è sufficiente: occorre esaminare l’attività effettiva, le dimensioni e i criteri dell’art. 6. MODI assiste nella verifica preliminare.
- Adempimenti verso ACNI soggetti tenuti devono registrarsi sulla piattaforma dell’Agenzia per la Cybersicurezza Nazionale e comunicare le informazioni richieste entro le scadenze stabilite.
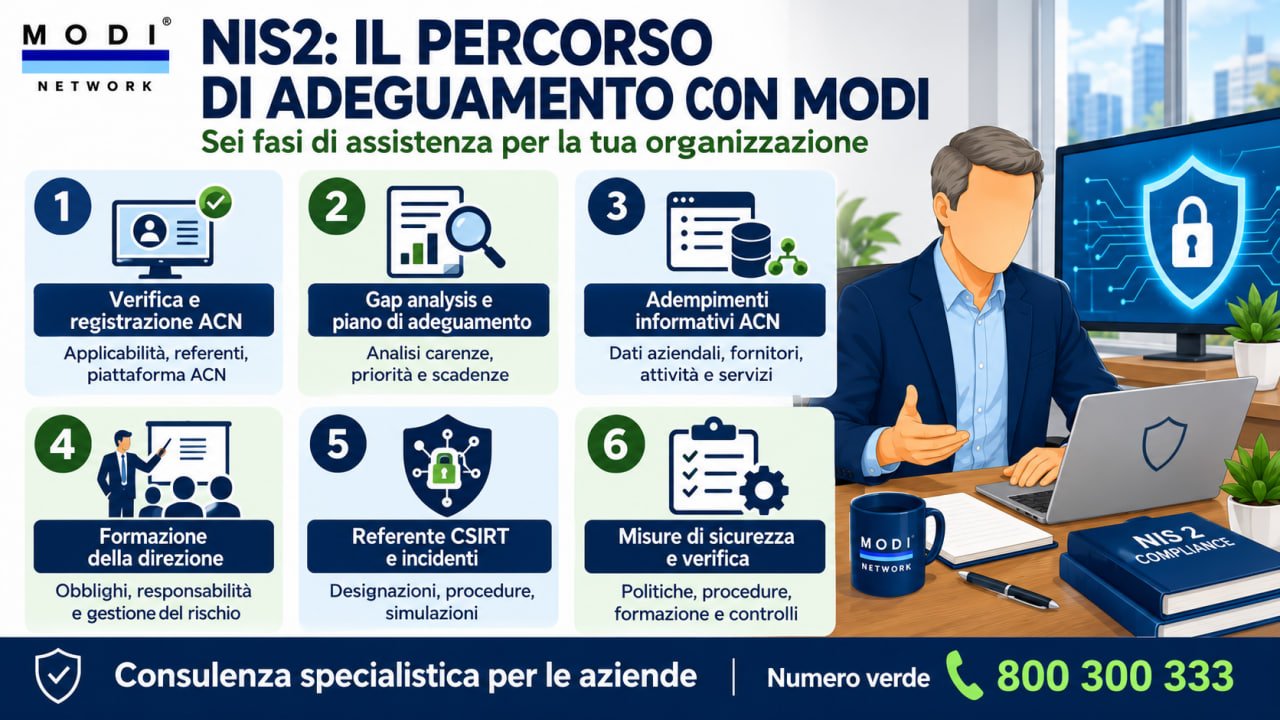
NIS2: il percorso di adeguamento con MODI
Sei fasi di assistenza per accompagnare la tua organizzazione dall’analisi iniziale all’attuazione delle misure e alla verifica documentale, con un approccio pianificato, concreto e calibrato sulle esigenze specifiche dell’impresa.
Verifica e registrazione ACN
- Assistenza nella verifica dei presupposti di applicabilità della disciplina NIS2.
- Supporto all’individuazione del Punto di Contatto e del suo sostituto.
- Assistenza agli adempimenti sulla piattaforma ACN.
- Supporto nella gestione delle comunicazioni e delle conferme previste.
Gap analysis e piano di adeguamento
- Interviste alla direzione e alle funzioni aziendali coinvolte.
- Confronto con i referenti e i fornitori IT.
- Analisi delle misure organizzative e tecniche esistenti.
- Individuazione delle carenze rispetto ai requisiti applicabili.
- Predisposizione del rapporto di gap analysis.
- Elaborazione del piano di adeguamento con priorità, responsabili e scadenze.
Adempimenti informativi verso ACN
- Assistenza nell’aggiornamento dei dati aziendali richiesti.
- Supporto alla raccolta delle informazioni pertinenti.
- Identificazione dei fornitori rilevanti.
- Classificazione dei fornitori, ove richiesta.
- Supporto alla categorizzazione delle attività e dei servizi.
- Predisposizione dei dati per le comunicazioni dovute.
Formazione degli organi di amministrazione
- Formazione sugli obblighi della disciplina NIS2 (D.Lgs. 138/2024).
- Approfondimento dell’art. 23: responsabilità degli organi amministrativi e direttivi.
- Gestione del rischio informatico e ruolo della direzione nelle decisioni di cybersicurezza.
- Sensibilizzazione sulla continuità operativa e sulla catena di fornitura.
Referente CSIRT e gestione degli incidenti
- Assistenza nell’individuazione e designazione dei referenti previsti.
- Supporto alla definizione dei flussi di comunicazione verso il CSIRT Italia.
- Predisposizione della procedura di gestione e notifica degli incidenti significativi.
- Formazione dei soggetti coinvolti nel processo di notifica.
- Simulazione di un incidente mediante esercitazione a tavolino.
Misure di sicurezza e verifica dell’adeguamento
- Supporto alla predisposizione delle politiche di sicurezza.
- Analisi e trattamento dei rischi informatici.
- Inventario degli asset rilevanti.
- Procedure per il controllo degli accessi e gestione delle vulnerabilità.
- Procedure di backup e continuità operativa.
- Sicurezza della catena di fornitura e clausole contrattuali di sicurezza.
- Sensibilizzazione del personale.
- Supporto alle approvazioni dell’organo amministrativo.
- Verifica finale delle evidenze documentali e dello stato di attuazione.
Un approccio concreto e multidisciplinare
MODI S.r.l. affianca le imprese nell’adeguamento alla normativa NIS2 con un’esperienza consolidata nella consulenza organizzativa, nella gestione dei rischi e nei sistemi di gestione. Il supporto è calibrato sulle esigenze specifiche dell’organizzazione, senza promettere conformità automatica o l’eliminazione dei rischi.
Esperienza e approccio multidisciplinare
MODI opera nella consulenza aziendale, nella gestione dei rischi e nei sistemi di gestione. Il percorso NIS2 integra competenze giuridiche, organizzative e gestionali in un unico approccio strutturato, riducendo la frammentazione degli interventi.
Analisi delle esigenze e piano d’intervento
Ogni organizzazione ha caratteristiche diverse. Prima di qualsiasi intervento, MODI analizza il contesto specifico e costruisce un piano con priorità, responsabili e scadenze, permettendo alla direzione di governare l’intero processo in modo verificabile.
Responsabilità della direzione e documentazione
L’art. 23 del D.Lgs. 138/2024 coinvolge direttamente gli organi di amministrazione e direttivi dei soggetti NIS2. MODI assiste nell’assolvimento degli obblighi e nell’organizzazione delle evidenze documentali richieste dalla normativa.
Integrazione con sistemi di gestione
L’adeguamento NIS2 può essere coordinato con ISO 27001, sistemi di qualità e altri standard già adottati, valorizzando le misure esistenti ed evitando duplicazioni di attività e documentazione.
Coordinamento con IT e fornitori
MODI collabora con i responsabili IT aziendali e i fornitori tecnici del cliente per integrare la dimensione organizzativa con le misure tecniche, senza sostituirsi agli specialisti informatici né assumere responsabilità di gestione dei sistemi.
Quali documenti può aiutare a predisporre MODI?
Nell’ambito del percorso di adeguamento NIS2, MODI può assistere l’organizzazione nella predisposizione dei principali output documentali richiesti dalla normativa. I documenti effettivamente prodotti dipendono dall’incarico concordato e dalle esigenze specifiche dell’impresa.
Rapporto di gap analysis
Evidenza dell’analisi comparativa tra lo stato attuale e i requisiti applicabili del D.Lgs. 138/2024, con le carenze individuate.
Piano di adeguamento NIS2
Documento operativo con priorità, responsabili, scadenze e risorse, base per il monitoraggio dell’avanzamento da parte della direzione.
Analisi e trattamento dei rischi
Evidenza dell’identificazione, valutazione e trattamento dei rischi informatici rilevanti per l’organizzazione e per i servizi erogati.
Politiche e procedure di sicurezza
Documenti di indirizzo e procedure operative per la gestione della sicurezza delle reti e dei sistemi informativi, approvati dalla direzione.
Inventario degli asset rilevanti
Mappatura degli asset informatici e dei sistemi critici per l’erogazione dei servizi, come previsto dalla normativa NIS2.
Procedura di gestione degli incidenti
Procedura per la rilevazione, valutazione e notifica degli incidenti significativi verso il CSIRT Italia, con i flussi e i responsabili definiti.
Documentazione relativa ai fornitori
Mappatura e classificazione dei fornitori rilevanti; bozze di clausole contrattuali di sicurezza per la catena di fornitura.
Procedure di continuità operativa
Evidenza delle procedure per la gestione delle crisi, il ripristino dei sistemi e la continuità dei servizi essenziali.
Evidenze formative
Attestati e documentazione delle attività di formazione erogate agli organi di amministrazione e al personale coinvolto.
Rapporti di verifica e monitoraggio
Documentazione delle attività di verifica finale e del monitoraggio dello stato di attuazione rispetto al piano di adeguamento.
Domande frequenti sulla normativa NIS2
Risposte alle domande più comuni sulla Direttiva NIS2, sull’adeguamento al D.Lgs. 138/2024 e sul percorso di assistenza offerto da MODI.
La normativa NIS2 e l’applicabilità
Che cos’è la Direttiva NIS2?
La Direttiva (UE) 2022/2555, nota come NIS2, è la normativa europea dedicata alla sicurezza delle reti e dei sistemi informativi. Aggiorna e amplia la precedente Direttiva NIS (2016/1148), estendendo i settori coinvolti e rafforzando i requisiti di gestione del rischio informatico, governance, sicurezza della catena di fornitura e notifica degli incidenti.
In Italia è stata recepita dal D.Lgs. 4 settembre 2024, n. 138, che definisce i soggetti obbligati, gli adempimenti verso l’ACN e le misure di sicurezza da adottare.
Quali aziende sono soggette alla normativa NIS2?
La normativa si applica ai soggetti che operano nei settori indicati dagli allegati I e II del D.Lgs. 138/2024 e che rispettano i criteri previsti dalla normativa, incluse le soglie dimensionali. Sono interessati settori come energia, trasporti, infrastrutture digitali, sanità, pubblica amministrazione, banche, acque potabili e reflue, e altri.
La semplice appartenenza a un settore rilevante non comporta automaticamente l’assoggettamento: occorre verificare l’attività effettivamente svolta, le dimensioni aziendali, eventuali collegamenti societari e gli ulteriori criteri previsti dal D.Lgs. 138/2024. Alcune categorie sono incluse indipendentemente dalle soglie dimensionali.
Qual è la differenza tra soggetto essenziale e soggetto importante?
Il D.Lgs. 138/2024 distingue i soggetti NIS in essenziali e importanti secondo i criteri dell’articolo 6. La classificazione dipende dal settore di appartenenza, dalle dimensioni dell’organizzazione e dalle condizioni specifiche previste dalla normativa, incluse eccezioni e categorie assoggettate indipendentemente dalle dimensioni.
La distinzione rileva principalmente per le modalità di vigilanza: i soggetti essenziali sono sottoposti a vigilanza preventiva e successiva; quelli importanti a vigilanza successiva, attivata in presenza di elementi indicativi di una possibile violazione. MODI assiste nella verifica preliminare della classificazione applicabile alla singola organizzazione.
Come si verifica se un’azienda deve registrarsi sulla piattaforma ACN?
La verifica richiede un’analisi puntuale dell’attività concretamente svolta dall’organizzazione, confrontata con le categorie degli allegati I e II del D.Lgs. 138/2024, e il riscontro con i criteri applicabili, incluse le soglie dimensionali e gli eventuali collegamenti societari. Non è sufficiente verificare il codice ATECO: occorre esaminare l’attività effettiva e i servizi erogati.
MODI può assistere nella verifica preliminare di applicabilità e, quando dovuta, nel successivo processo di registrazione sulla piattaforma ACN e nelle comunicazioni obbligatorie.
Adempimenti e scadenze
Quali sono le principali scadenze NIS2?
Il D.Lgs. 138/2024 articola gli adempimenti in fasi successive con tempistiche differenziate in base all’anno di inserimento e alle determinazioni attuative di ACN.
- Registrazione sulla piattaforma ACN — i soggetti tenuti si registrano nella finestra ordinaria prevista dall’art. 7 (dal 1° gennaio al 28 febbraio di ogni anno), salvo diverse disposizioni. La registrazione è un atto del soggetto ed è anteriore alla comunicazione di inclusione.
- Comunicazione di inclusione — ACN comunica al soggetto l’avvenuto inserimento nell’elenco. Da tale comunicazione decorrono i termini per gli adempimenti informativi: Punto di Contatto, dati aziendali e, ove previsto, comunicazione dei fornitori rilevanti.
- Adozione delle misure di sicurezza — le scadenze dipendono dalla comunicazione di inclusione, dall’anno di primo inserimento e dalle specifiche disposizioni attuative di ACN.
ACN pubblica e aggiorna i termini applicabili su acn.gov.it. MODI assiste nell’individuazione delle scadenze pertinenti alla specifica organizzazione.
Che cosa comprende una gap analysis NIS2?
La gap analysis NIS2 è un’analisi comparativa tra lo stato attuale dell’organizzazione e i requisiti applicabili del D.Lgs. 138/2024. Comprende:
- Interviste alla direzione e alle funzioni aziendali coinvolte.
- Confronto con i referenti IT e i principali fornitori di servizi informatici.
- Analisi delle misure organizzative e tecniche già adottate.
- Individuazione delle carenze rispetto agli obblighi normativi.
Il risultato è un rapporto che descrive le aree di miglioramento necessarie, base per il piano di adeguamento.
Responsabilità, formazione e incidenti
Quali responsabilità hanno gli amministratori in materia di NIS2?
L’art. 23 del D.Lgs. 138/2024 prevede che gli organi di amministrazione e direttivi dei soggetti essenziali e importanti approvino le misure di gestione dei rischi di cybersicurezza e ne vigilino l’attuazione. Sono ritenuti responsabili del rispetto degli obblighi NIS2 e sono tenuti a seguire una formazione specifica in materia di cybersicurezza, promuovendo analoga formazione per il personale coinvolto.
Che cosa deve fare un’azienda in caso di incidente informatico significativo?
In caso di incidente significativo, i soggetti NIS interessati attivano le procedure e le notifiche verso CSIRT Italia nei termini previsti dall’articolo 25 del D.Lgs. 138/2024. Lo schema generale prevede una pre-notifica entro 24 ore dalla conoscenza dell’incidente, una notifica entro 72 ore e una relazione finale entro il termine stabilito (generalmente entro un mese dalla notifica, salvo particolarità previste dalla disciplina). Possono essere richiesti aggiornamenti o comunicazioni ulteriori in circostanze specifiche.
MODI supporta la predisposizione delle procedure di gestione degli incidenti e le esercitazioni di simulazione a tavolino.
La formazione NIS2 è obbligatoria?
L’art. 23 del D.Lgs. 138/2024 prevede che i componenti degli organi di amministrazione e direttivi dei soggetti essenziali e importanti seguano attività di formazione specifica in materia di cybersicurezza. La norma riguarda specificamente questi organi nei soggetti NIS2, non tutti i dirigenti in modo generico. Il programma formativo e la sua durata sono adeguati agli obblighi applicabili e alle esigenze formative dell’organizzazione; i dettagli operativi vengono definiti in sede di offerta. MODI eroga percorsi documentati con attestato e materiale didattico.
MODI, fornitori e integrazione con altri sistemi
Come può MODI assistere l’azienda nell’adeguamento NIS2?
MODI accompagna l’organizzazione dalla verifica dei presupposti di applicabilità fino alla verifica finale delle evidenze documentali, attraverso un percorso strutturato in sei fasi operative. Il supporto è calibrato sulle esigenze specifiche e può riguardare l’intero percorso o singole attività.
La NIS2 riguarda anche la sicurezza della catena di fornitura?
Sì. Il D.Lgs. 138/2024 prevede che i soggetti NIS2 considerino i rischi derivanti dalla catena di fornitura nell’ambito della gestione del rischio informatico. Ciò comporta la valutazione dei fornitori di servizi ICT rilevanti, l’adozione di clausole contrattuali di sicurezza e, ove richiesto, la comunicazione delle informazioni sui fornitori verso ACN.
MODI assiste nella mappatura dei fornitori rilevanti e nella predisposizione della documentazione necessaria.
L’adeguamento NIS2 è compatibile con la certificazione ISO 27001?
Le due discipline presentano aree di sovrapposizione significativa, ma non sono equivalenti. Un sistema di gestione della sicurezza delle informazioni (SGSI) conforme a ISO 27001 rappresenta una base solida per affrontare molti requisiti del D.Lgs. 138/2024. MODI supporta l’integrazione tra i due sistemi, valorizzando le misure già adottate ed evitando duplicazioni.
Quali sono le principali misure di sicurezza richieste dalla normativa NIS2?
L’art. 24 del D.Lgs. 138/2024 richiede misure tecniche, operative e organizzative adeguate al rischio. Tra le principali:
- Politiche per l’analisi del rischio e la sicurezza dei sistemi informativi.
- Gestione degli incidenti e procedure di notifica.
- Continuità operativa e gestione delle crisi.
- Sicurezza della catena di fornitura.
- Sicurezza nell’acquisizione, sviluppo e manutenzione dei sistemi.
- Gestione delle vulnerabilità.
- Pratiche di igiene informatica e formazione.
- Controllo degli accessi e autenticazione a più fattori.
La tua azienda deve affrontare gli adempimenti NIS2?
MODI S.r.l. offre assistenza specialistica alle imprese nel percorso di adeguamento al D.Lgs. 138/2024. Contattaci per valutare le esigenze della tua organizzazione e richiedere una proposta personalizzata. Operiamo in Veneto e nel nord est, con sedi a Mestre e Spinea Venezia.
